





 分享文章

新闻分类
-

Tailscale免费版不再限制设备数量 用户数也从3名提升到6名
据 @奶昔 发布的消息,知名虚拟组网软件 Tailscale 近期已经调整免费版权益,原本免费版限制 3 用
 隔壁小王畅
2026-04-27
-

电池严重依赖进口 美国AI数据中心被卡:核心技术不在自己手中
美国各地正在投资几千亿甚至上万亿美元建设AI算力中心,GPU芯片是不缺的,但是高端电池方面现在面临麻烦了。1
 恋爱眠困
2025-10-13
-

大妈私接红绿灯配电箱给老头乐充电 称"60多岁我不懂"
据新浪新闻报道,近日湖北,大妈为省电费,撬开路边红绿灯配电箱,用电线私接电源为自家电动车四轮车充电,自称“我
 雨醺
2025-08-06
-

LABUBU拍出190万 藏家:花10万买的
108万元的薄荷色LABUBU、82万元的棕色LABUBU⋯⋯6月10日,一场拍卖会将当下热门IP(具有商业
 znvely00
2025-06-12
-

蒯曼胜利现场响起姐就是女王
在最近的一场国际乒乓球大赛中,新生代偶像蒯曼以她无与伦比的球技和不屈的精神,再次证明了自己是赛场上不可小觑的
 美谷朱里
2025-02-24
-

麻六记直播带货被刷屏“大快人心”
2月8日,抖音安全中心发布公告称,由于部分账号借徐熙媛(大S)女士逝世之机进行炒作和发布谣言,抖音对“我是夏
 快手小倔驴
2025-02-08
-

知情人回应男生700元坐车101小时回家
本文转自【九派新闻】;近日,一大学生在社交媒体上连发7条视频,讲述花700元买101小时硬座从佳木斯到喀什的
 刘诗琪
2025-01-22
-

《小小的我》定档12月31日上映:易烊千玺演脑瘫少年
今日,电影《小小的我》定档12月31日上映,并发布定档海报、概念预告片。在定档海报中,太阳初升柔和的光线洒在
 林雪漫
2024-12-09
-

失孤原型案受害者称呼富吉是人间恶魔
本文转自【央广网】;电影《失孤》原型郭刚堂之子被拐案将于8月22日二审开庭。电影《失孤》原型被拐案记者了解到
 SK丝库
2024-08-23
-

肯尼亚肢解42名女性凶手已越狱
上个月,在肯尼亚首都内罗毕的贫民区垃圾填埋场,陆续发现了多具被肢解的尸体。该案嫌疑人、33岁男子柯林斯·朱玛
 Blaire Ivory
2024-08-21
-

陈奕迅吐槽旧金山街头吸毒泛滥
据搜狐娱乐消息,近日,陈奕迅在美国旧金山开演唱会,吐槽街头吸毒泛滥,表示“旧金山好多街道(流浪汉)都这样
 夏雨
2023-10-10
-

黄子佼涉多罪被立案调查
网易娱乐7月12日报道 7月12日,据台媒报道,台北地检署近日接获告发,包括告发违反毒品危害防制条例、强制
 情绪别致的疯子
2023-07-12
-

99元大厅睡沙发合法吗
市场鼓励创新,但更应合法合规,确保安全与服务。全文1165字,阅读约需3分钟撰稿 / 替米(媒体人) 编辑
 赵庭
2023-04-28
-

女子乘高铁把脚放前排乘客头上:狡辩称”鞋底不脏“
4月8日消息,据星视频报道,广东深圳一女子在高铁上将腿高高翘起,放在前排乘客头上,随后列车员和乘警纷纷赶来劝
 林中野味
2023-04-08
-

十铨上架迄今最高频DDR5 7200MHz
DDR5内存正在不断提速,但价格也是高山仰止……十铨科技(TeamGroup)上架了全新的DELTA DDR
 一纸能藏几字慵
2022-10-18
-

Nomad代币桥遭遇漏洞攻击 黑客卷走1.9亿美元资产
Coin Telegraph 报道称:Nomad 代币桥刚刚经历了一轮漏洞攻击,导致黑客通过一系列交易、在短
 洪荒少女
2022-08-02
-

FBI警告:招聘网站上的虚假招聘广告可能会窃取个人信息
申请一份新工作通常意味着向潜在的雇主交出一连串的个人信息,这就是为什么联邦调查局警告人们要警惕招聘网站上的假
 蜜汁貓裘
2022-02-03
-
拜登任命首席信息官 监管政府网络基础升级
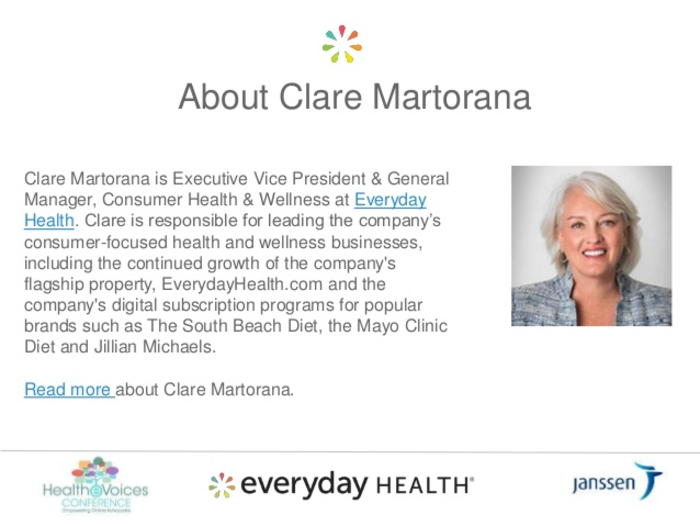
据悉,美国现任总统乔·拜登(Joe Biden)任命克莱尔·马托拉纳(Clare Martorana)为美国
 林柏欣
2021-03-12
-
Apache Tomcat文件包含漏洞
2月20日,国家信息安全漏洞共享平台(CNVD)发布了Apache Tomcat文件包含漏洞(CNVD-2020-10487/CVE-2020-1938)。该漏洞是由于Tomcat AJP协议存在缺陷
 kstest
2020-02-21
-

Drupal访问绕过漏洞警报
最近,Drupal正式发布了一个安全公告来修复访问绕过漏洞(CVE-2019-6342)。 在Drupal 8.7.4中,当启用实验工作空间模块时,将为攻击者创建访问绕过的条件。 Drupal官方认为
kstest
2019-07-24
赞助链接





 微信
 新浪微博


