





 分享文章

新闻分类
-

影游《天平游戏1:抉择》回应剧情差:预算有限
近日,真人互动影游《天平游戏 1:抉择》开发团队发布官方长文,针对游戏上线后玩家集中吐槽的剧情完成度、福利机
 最爱香菜
2026-08-01
-

PayPal股价暴跌20% CEO突然离职引股东律所调查
近日,PayPal发布2025年Q4财报,营收86.8亿美元低于88亿美元预期,同时宣布CEO亚历克斯·克里
 k8ttucker
2026-02-09
-

中国游泳选手今年接受药检次数最多
世界泳联诚信机构7月9日公布了新加坡世锦赛所有游泳参赛选手的药检数据。自2025年1月1日以来,总共进行了4
 monicababy
2025-07-11
-

零跑C11累计销量突破25万台
零跑汽车宣布,零跑C11累计销量已突破25万台,这一成绩标志着零跑C11在市场上的受欢迎程度和竞争力。目前,
 rosepink77
2025-06-05
-

广末凉子确诊精神疾病:暂停演艺活动
5月3日消息,据媒体报道,女星广末凉子事务所发布声明称,广末凉子确诊双相情感障碍及甲状腺功能亢进症,广末将暂
 允恩
2025-05-03
-

Manus创始人肖弘名下曾有2家公司,曾获腾讯、真格等投资
3月6日下午消息,中国AI产品Manus一夜刷屏,号称全球首款真正意义上的通用 Al Agent,能够独立思
 露露咪
2025-03-06
-

电影《回家的你》全天仅卖出4张票:上映一周票房3.3万
根据灯塔专业版截至12月31日18点的数据,当天全国只有济南的两家电影院卖出了4张《回家的你》的电影票,日票
 Tame凛
2025-01-01
-

英国王访悉尼 狙击手屋顶自拍摸鱼
英国国王查尔斯到访悉尼,屋顶狙击手执勤时自拍摸鱼。英国王室总是有一些让人意想不到的事儿。就说这次英国国王查尔
 真不乖
2024-10-24
-

《最终幻想7:永恒危机》蒂法超帅气服装欣赏:紫色风格诱惑十足
日前,推主b1sexualpanic晒出了几张《最终幻想7:永恒危机》里蒂法服装的展示图,配合着紫色的法术,
 Eva Lovia
2024-09-26
-

潘展乐回应澳质疑:说挺好多说几次
回击澳教练质疑!潘展乐:最好多说几次,误导一下西方人巴黎奥运会男子100米自由泳,潘展乐以46秒40的成绩破
 里有
2024-08-12
-

方正科技:1.6T连接器和光模块产品分别完成打样并具备批量生产能力
方正科技接受调研时表示,2024年,公司光模块业务增长较快,公司已批量生产10G-100G-200G-400
 雨波
2024-07-11
-

中国男子西班牙遭歧视 打对方一巴掌
中国男子西班牙遭歧视打对方一巴掌一位博主在西班牙的地铁旅程中遭遇了一段不愉快的经历。原本满怀期待地坐下,准备
 我菜我不难受吗
2024-06-12
-
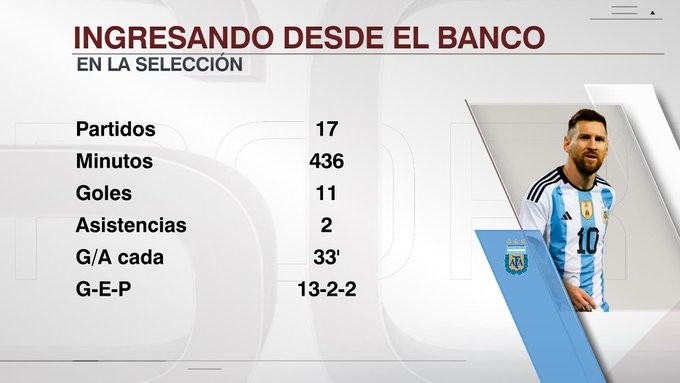
梅西替补上场
直播吧10月13日讯 今天早晨,阿根廷在世预赛中1-0击败巴拉圭,梅西替补登场。ESPN统计表明,这是梅西国
 伟伦
2023-10-13
-

7死11伤案凶手与女受害人网络相识
来源:奔流新闻 5月13日14时许,山西省兴县奥家湾乡发生一起重大刑事案件。郭某英的娘家。 官方通报
 罗舜初
2023-05-16
-

卖不动车后 特斯拉上海工厂最新现状:闲下来了
北京时间12月8日消息,知情人士称,特斯拉公司最快将于下周一缩短其上海工厂的轮班时间,并推迟了一些新员工的入
 灰色与青
2022-12-08
-

女子被骗50万后哭求民警要再转20万
近日,湖北黄石,一银行工作人员报警称有位客户疑似被骗,劝阻不住,坚持要转账,金山派出所民警以最快的速度赶到现
 昨夜共星辰
2022-09-21
-

董卿丈夫密春雷“无法履职”已数月
4月29日晚间,在六次提示公司股票可能被终止上市风险后,*ST海医(600896.SH,即览海医疗)收到了来
 杨诺思
2022-05-01
-

日本正式决定:福岛核废水排放入海!影响有多大?
日本政府当地时间13日上午召开内阁会议,正式决定将东京电力公司福岛第一核电站内储存的核废水排放入海。多年来关
 林柏欣
2021-04-13
-
属兔的性格特点是怎样的?
性格纤细敏锐、天生脾气好。热爱团体生活,处事待人皆礼貌周到,是典型的人见人爱者。唯一缺点是存在着较强的嫉妒心
 曲珊珊
2021-03-22
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


