





 分享文章

新闻分类
-

男网红地铁车厢内向女乘客跪地表白 目击者称二人并不认识 昆明地铁客服回应
近日,一段昆明地铁车厢内的视频在网上流传,视频里一名男子单膝跪地,对着一名女乘客大声表白。视频画面显示,女子
 仙儿嫒
2026-10-17
-

前索尼高管呼吁御三家统一!团结起来才能做大做强
据IGN报道,前索尼互动娱乐美国负责人Shawn Layden近日在一档博客节目中表示,如果索尼、微软和任天
 星宫一花
2025-12-30
-

造谣理想汽车充“劣质电”导致自燃 北京警方:陈某已被抓获
从北京发布公众号获悉,近日,顺义警方接到报警,称有人在网上编造谣言称某品牌新能源汽车充“劣质电”,引发一起车
 心妍小公主
2025-11-07
-

男子婚内为要男孩 和他人做试管
【#湖北男子婚内为要男孩和他人做试管##湖北男子和他人做试管后求妻子原谅#】9月14日报道,湖北王女士与李先
 林思妤
2025-09-15
-
警方通报司机为避让电动车致6伤
8月19日,安徽庐江县公安局通报:2025年8月19日19时05分许,接群众报警称,我县庐城镇周瑜大道与五里
 果仁奶盖
2025-08-20
-

PandaWiki – 开源的AI知识库搭建系统
PandaWiki 是开源的AI知识库搭建系统,基于 AI 大模型的能力,帮助用户快速构建智能化的产品文档、
 洗澡不关门
2025-08-12
-

男子一直没考过科目一 还敢替女友开车:她高速没胆开
公安部交通管理局今日公布一起令人啼笑皆非的交通违法案例。事发6月1日,在沈海高速浙江台州段临海北收费站,车辆
 姚若兮vay
2025-06-16
-

河南嵩山一景区用绳子制造人工冰瀑
近日,驴友杨先生(化名)在河南嵩山旅游时发现,当地的卢崖瀑布疑似冻成了大冰挂,于是拍摄了视频发到社交平台。视
 通城大玩家
2024-12-23
-

虎牙女主播酷萱遇害!警方:因经济纠纷产生矛盾!
据津云新闻12月17日报道,网传聊天记录显示,虎牙女主播“酷萱”于12月13日因意外去世,终年25岁。其账号
 糖葫芦
2024-12-19
-
首个针对Linux系统的无法清除的UEFI恶意软件问世 安全公司严阵以待
正常情况下 Windows PC 上的安全软件可以在检测到恶意软件后执行查杀,为了避免被查杀部分恶意软件针对
 糖心小洁
2024-11-29
-

贵阳暴雨地铁“喷水池”站成喷水池
6月19日凌晨,网上有消息称,因贵阳持续降雨,地铁喷水池站成“喷水池”,积水灌入地铁站。网传视频显示,地铁站
 刘培基
2023-06-19
-

抗早泄国产药物上市 市场有多大
人民日报健康客户端 赵萌萌3月20日,白云山旗下的抗早泄药物盐酸达泊西汀片上市销售。据了解,九州通、四川嘉事
 李嘉图
2023-03-23
-

柳州一男子当街殴打女子20多分钟
2月10日上午9时,在广西柳州市,一名男子当街踢踹女子,引发网友关注。2月11日,现场周边商户覃先生表示,该
 善恶罪徒
2023-02-11
-

警方:林中一缢吊尸体经检验系胡鑫宇
1月28日12时25分许,铅山县公安局接到群众电话报警称,在河口镇金鸡山区域树林中发现一具缢吊尸体。接报后公
 微笑式凋谢
2023-01-29
-

苹果新专利:未来MacBook Pro将搭载触摸屏
据 9to5 Mac 报道,苹果继续想象未来 MacBook 在 Apple Pencil 支持下会是什么样
 松金洋
2022-06-03
-

刘二狗为什么被官方封禁?
现在短视频平台很多,除了大家熟知的抖音之外,快手视频也很火爆,也捧红了不少网红。比如说刘二狗,曾经也是快手人
 爱你罗茜
2022-04-03
-
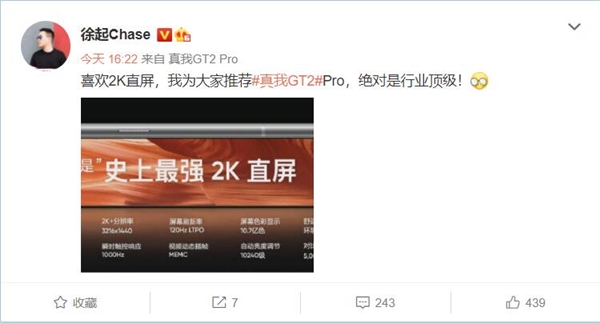
徐起:绝对是行业顶级2K直屏 realme GT2 Pro卖3399元!
今天,realme副总裁徐起安利realme GT2 Pro,表示“喜欢2K直屏旗舰可以考虑realme G
 黄色仓库
2022-03-19
-

英特尔:Mobileye自动驾驶汽车在巴黎开跑
据英特尔官方消息,英特尔子公司 Mobileye 已将巴黎纳入其快速扩展的全球自动驾驶汽车测试计划中,并宣布
 叶辰萧初然
2021-12-22
-

便利蜂自有工厂通过FSSC 22000认证
DoNews 3月26日 消息(程梦玲)近日,便利蜂自有工厂北京呀咪呀咪营养快餐有限公司和北京呀咪呀咪食品有
 王祥明
2021-03-26
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


