





 分享文章

新闻分类
-

Arkane创始人批评Game Pass:已经伤害游戏行业很多年了
拉斐尔·科兰通尼奥(Raphaël Colantonio)是法国游戏设计师,曾是《耻辱》《掠食》开发商Ark
 dmswjddkfma12
2025-07-07
-

免费ssl证书和收费的区别
免费SSL证书与收费SSL证书的核心区别主要体现在有效期、安全等级、服务保障及功能扩展等方面,具体对比如下:
 苏酥学姐
2025-05-29
-

丰田经典跑车Supra A90最终版发布 限量300辆
丰田 GAZOO Racing(TGR)今天发布了新款 GR SUPRA 3.0T 车型和 GR SUPRA
 一只桃桃
2024-11-29
-

永劫无间多款外挂源作者落网!涉案500万:22人被送去踩缝纫机
网易旗下《永劫无间》游戏近日迎来三周年庆典,官方也公布了今年截至目前为止的反外挂进度。具体如下:2024年3
 loliiiiipop99
2024-07-10
-

周杰伦因感冒药写了首歌
周杰伦发文:“刚因为感冒药的空瓶子 写了一首跟感冒无关的歌……”已经写完了,那离发歌还会远吗?不少网友催更,
 南芊允
2024-06-12
-

喊话先提小米SU7被雷军回复 郑州女孩:一直用iPhone 下次换小米
一位郑州女孩在一段视频中向雷军发出请求,希望能提前购买小米SU7并称其为最好看的汽车。她表示希望4月份能提车
 星梦醉清河
2024-03-30
-

丈夫藏10万练功券被妻子拿去存钱,验钞机吃下后发警报
近日,苏州的赵女士来到银行打算存10万元现金,然而刚拆开一捆,验钞机就发出警报,工作人员立即报警。赵女士称,
 夏滢
2024-03-13
-

河南河北山西多地下“霰”
据星视频最新报道,近日,河北、河南、山西多地迎来雨雪天气,但这次的“雪”似雪非雪。 网友疑问:像味精?
 Asuka
2024-02-21
-
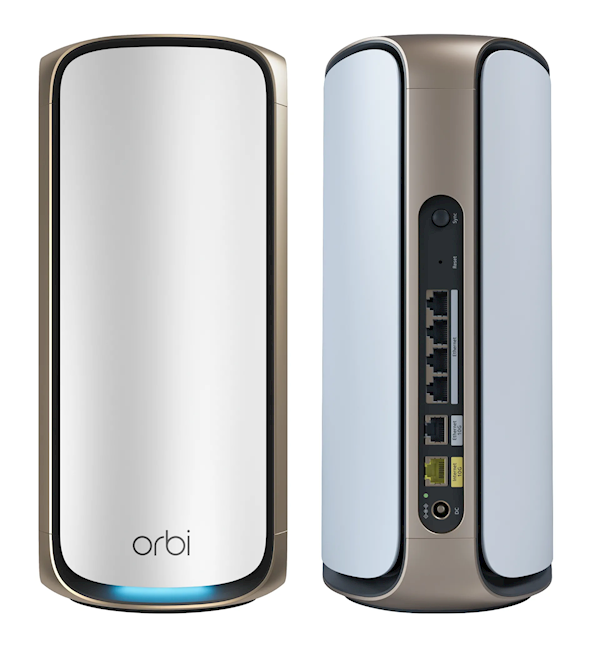
网件发布Orbi 970 Wi-Fi 7 Mesh路由器:售价1.2万元
快科技9月20日消息,网件发布全新Orbi 970 Wi-Fi 7 Mesh路由器。据介绍,网件发布全新Or
 陈吉明
2023-09-20
-

老人称遭保姆虐待被偷百万 家属回应
【老人称遭保姆虐待被偷百万 家属回应】近日,上海94岁老人发文实名举报称被保姆虐待,并称保姆分多次拿走家中2
 柳青青
2023-07-03
-

盘点蔡徐坤商业版图
盘点蔡徐坤商业版图近日,有爆料称蔡徐坤与一位C姓女生在北京朝阳区某KTV经朋友介绍相识,一夜情致女方怀孕。#
 清风掠过
2023-06-26
-

美国黑鹰坠落透露2个不寻常信号
据美国全国广播公司(NBC)报道,当地时间29日晚间,两架美军“黑鹰”直升机在肯塔基州的一次训练中相撞并坠毁
 夜侞茈漃寞
2023-03-31
-

妈妈给萌娃压岁钱立收据7100变71元
据报道,2023年1月23日,吉林长春一6岁男孩春节收到7100元压岁钱,他的妈妈想替他保管,几次都没成功。
 浪荡一生
2023-01-25
-

26度空调一晚上多少钱?
过去一段时间,小编家里每个晚上都开空调,而且一开就是一整晚,空调温度一般设置在26度至28度之间。问题来了,
 智障少女的心机
2022-09-03
-

怎样让Windows右下角日历从星期日开始?
在Windows自带的【设置】中,点开【日期和时间】,选择【区域】页面,然后点击【更改数据格式】,调整【一周
 钰慧篇
2021-12-28
-

伊朗火车系统遭遇网络攻击 研究人员发现新威胁因素
据外媒报道,网络安全公司SentinelOne的研究人员在一份新报告中重建了最近对伊朗火车系统的网络攻击并发
 tutubaby
2021-07-30
-

美国发布针对管道部门的首个网络安全规定
据外媒报道,美国国土安全部(DHS)于当时间周四发布了针对管道部门的首个网络安全规定。本月早些时候,Colo
 孙咸泽
2021-05-28
-

亲宝宝完成D轮2.5亿元融资,达晨财智、深创投共同投资
DoNews1月6日消息(记者 吴丽)1月6日,亲宝宝宣布完成D轮2.5亿元融资,该轮融资由达晨财智和深创投
 娅米
2021-01-12
-

四川省等级保护推荐测评机构名单
四川省等级保护测评机构推荐目录四川国家网络安全等级保护工作协调小组办公室推荐测评机构名单推荐证书编号测评机构名称注册地址联系人联系电话传真推荐时间有效期至DJCP2011510139成都久信信息技术股
 amiao
2019-12-13
-
Apache Groovy远程代码执行漏洞
发布日期:2017-10-16更新日期:2017-10-19受影响系统:Apache Group Groovy 1.7.0-2.4.3描述:BUGTRAQ ID: 75919CVE(CAN) ID:
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


