





 分享文章

新闻分类
-

木村拓哉女儿代言内衣品牌
近日,木村拓哉23岁次女木村光希亮相威尼斯影展红毯。本次她并非携作品参展,而是作为意大利内衣品牌代言人出席活
 极品小姨
2026-09-10
-
公积金贷款利率降0.25个百分点
【央行:降低个人住房公积金贷款利率0.25个百分点 5年期以上首套房利率由2.85%降至2.6%】财联社5月
 quanna
2025-05-07
-

偷个人信息的获客公司,每日处理100亿条数据
北京商报讯(记者 卢扬 程靓)3月15日,315晚会曝光信息黑洞疯狂窃取个人隐私,知情人士表示窃取个人信息的
 lucille_evans
2025-03-16
-
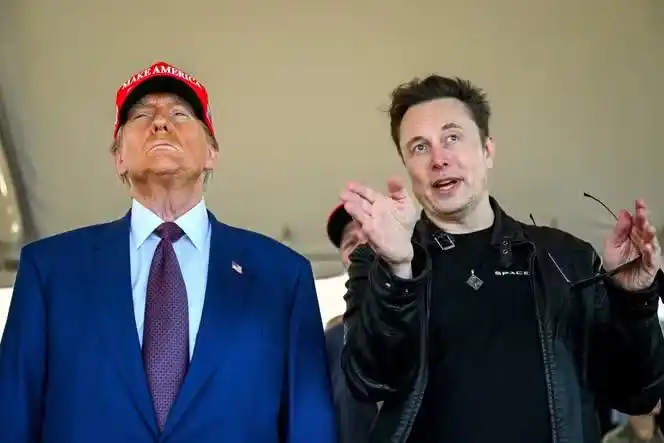
特朗普回应与马斯克“罕见分歧”
5000亿美元“星际之门”项目遭马斯克“泼冷水”,特朗普回应了:他只是讨厌项目中某个人据路透社报道,美国总统
 卿沐语
2025-01-24
-

《战争机器》制作人困惑AC影主角是黑人:看不懂育碧
据外媒报道,近日《战争机器》执行制作人Laura Fryer发表了自己关于《刺客信条:影》的困惑:为什么育碧
 白米娜娜
2024-12-29
-
25岁小伙办完婚礼发现新娘50岁
#25岁男子办完婚礼发现女友50岁#近日,河南一25岁男子办完婚礼后发现被女方给骗了,对方不仅不回家,甚至还
 钱宝宝
2024-07-18
-

徐起深夜发声:感觉真我GT6更香了 网友直呼“赢麻了”
今天,realme徐起发微博,感觉“真我GT6更香了”。在评论区,有网友表示“真我GT6赢麻了”,还有网友说
 小水水
2024-07-12
-

宝马车主被夹断手指:获赔近1400万元
据媒体报道,一名宝马 X5 车主因车辆的电吸门(soft-close door)将其拇指夹断。该车主将宝马告
 Jenny Kitty
2024-07-08
-

《庆余年2》范闲林婉儿大婚被吐槽:重头大戏太潦草
据国内媒体报道,《庆余年2》作为最热剧集,今天又霸榜热搜,不过这次却是负面消息。最新剧情来到了万众期待的范闲
 jixxielee
2024-05-30
-

陕西文旅卷到凌晨2点还在营业
陕西文旅“上大分”一天更新20余条视频陕西网友纷纷喊话陕西省文化和旅游厅“抓紧更新,其他省份已经发力了!”1
 lovejie1223
2024-01-16
-

淘宝用户又回来了!阿里巴巴:核心业绩全面超预期
今晚阿里巴巴发布了2024财年第一季度财报。阿里集团表示,这是组织变革后的首份季度业绩,核心业绩全面超预期,
 杨一凡
2023-08-10
-

命案嫌犯男扮女装潜逃11年后落网
男子11年前杀人潜逃,为逃避警方追捕,竟穿女装戴女饰、讲女声,还谎称自己是越南人,企图掩盖真实身份。近日,该
 朱江洪
2023-05-25
-

赵梓婷网传被薅头发暴力输出视频
沈阳名媛 抖音百万网红「赵梓婷」网传被薅头发暴力输出视频到底是怎么回事?赵梓婷是抖音上面的一位网红,早期靠着
 小雯
2023-04-08
-

社交牛杂症是什么意思?
继社交恐惧症和社交牛逼症之后,有网友也终于找准自己定位了,原来自己是“社交牛杂症”社交牛杂症该梗是一种新时代
 佳多饱
2023-03-12
-

女子称多次被教师丈夫家暴
本文转自【潇湘晨报】;来源 | 潇湘晨报记者 | 郑旭近日,一段家暴视频在网上流传。视频中男子把女子拖到地上
 北岛残月
2023-02-22
-

印度收到90亿光年外星系无线电信号
据南方都市报消息,加拿大和印度的研究人员在印度的一个巨型望远镜的帮助下,近日捕捉到来自距离地球近90亿光年、
 生性喜孤
2023-01-25
-

美舰载机在南海坠毁致7人受伤
【“秀肌肉”引悲剧?美战机撞航母致7伤美官方拒评是否坠入南海】美国太平洋舰队24日证实,一架F-35C战机在
 蒋依杉
2022-01-25
-

yyds是什么意思?
永远滴神yyds,网络流行语,即“永远滴神”的缩写。这个梗的由来是因为山泥若(前职业选手,现在是一名主播)在
 陈小蒙
2021-06-20
-
新疆吐鲁番地区社保机构联系方式
单位名称 通讯地址 邮编 区号 联系方式名称 电话 传真吐鲁番地区社会保险管理局 吐鲁番市青年路587号 8
 娅米
2021-01-25
-
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接





 微信
 新浪微博


