





 分享文章

新闻分类
-

佟丽娅被说美而不自知 本人回应:大家对我了解太少
据微博娱乐报道,近日,知名女明星佟丽娅在接受采访时,谈到了外界评价她“美而不自知”一事。她表示:“我觉得靓丽
 牛奶秋刀姨
2026-09-18
-

业主为蹭电梯空调 用椅子卡死电梯门
近日,安徽某小区,一名女子为独享电梯内的空调冷气,搬来椅子,用椅脚卡在电梯门与地面之间,致使电梯门无法关闭。
 猫爪影像
2026-08-28
-

Linux Sudo实用程序出现9.8分的高危漏洞 借助漏洞可以将轻松提权至root
在 Linux 系统中被广泛使用的实用程序 Sudo 日前被发现存在高危安全漏洞,该漏洞编号 CVE-202
 angelinababy
2025-07-03
-

通用副总裁王静:失去中国市场=让出全球王座
通用汽车(中国)投资有限公司副总裁王静在 2025 全球新能源汽车合作发展(上海)论坛上表示:通用汽车在中国
 podo0311
2025-07-03
-

UU跑腿要求高管午休接单 创始人回应:为的是做个更有温度的公司
近日多家媒体报道,UU跑腿的管理层被要求在午休时间参与跑腿业务。对此,UU跑腿创始人乔松涛在今日回应媒体称,
 阿依帕夏沙
2025-05-24
-

陈妍希曾说婚后没收到任何生日礼物
近日,女星陈妍希宣布与大陆演员老公陈晓离婚,8年婚姻画下句点,事实上,双方先前屡传婚变,她过去在节目上曾提到
 刘依依
2025-02-18
-

《英雄联盟:双城之战》第二季今日正式开播:腾讯视频、B站同步上线
今天下午4点,《英雄联盟:双城之战》第二季将正式开播,国内是腾讯视频、B站同步上线。VIP会员每周六16:0
 我崽了你
2024-11-09
-

男子夜爬遭蛇咬倒地动弹不得
原标题:男子夜爬遭蛇咬 倒地动弹不得近日,广东深圳。男子夜爬不慎被蛇咬伤,脚踝上方留下两个圆圆的伤口。拍摄者
 沉鱼一梦
2024-10-14
-
许家印前妻资产被冻 每月可花2万英镑
【许家印前妻丁玉梅据悉获准在资产冻结后每月支取2万英镑用作在英生活费】财联社9月11日电,香港经济日报引述媒
 MFK0077
2024-09-11
-

邓雅文发簪引领中式潮流
在万众瞩目的7月31日,巴黎奥运会自由式小轮车女子公园赛的赛场上,年仅18岁的中国新星邓雅文以非凡的表现,力
 超级无敌小猫
2024-08-05
-
菲律宾火山发生短暂潜水喷发
【菲龙网专讯】当地时间4月14日,菲律宾火山与地震研究所(Phivolcs)表示,塔尔火山(Taal Vol
 晓晓可可爱
2024-04-15
-

网页无法访问是什么意思
网页无法访问就是网页不能正常打开的意思,一般出现这种情况可能是网络连接或者是电脑的问题。1、 网络连接问题,
 不以为然
2023-06-12
-

男子与11岁女孩发生关系被诉强奸罪
河北保定顺平县18岁男子石某多次与在网上认识的11岁女孩小花(化名)发生性关系, 石某因涉嫌强奸罪被顺平县公
 苏夏
2023-06-09
-

奔驰车主免费赠药:孩子曾高烧缺药
家有余药,免费赠送,互相帮助,传递正能量。这两天一条暖心的朋友圈刷爆网络,而和这位车主一样的爱心人士的一系列
 稳掌三界权
2022-12-21
-

在深圳办健身卡有7天冷静期 已有9个品牌229家门店加入自律公约
据“深圳市消费者委员会”微信公众号消息,日前,深圳市消委会联合市文化广电旅游体育局、市体育产业协会、市健身行
 不枉相思到白头
2022-07-20
-

朱正廷女朋友微博内容曝光?
朱正廷是新一代小鲜肉中非常有市场的一位,相信大家对他也比较熟悉,因为高颜值和出色的舞蹈功底深受网友的喜欢。好
 筱崎翎榕
2022-06-18
-

英伟达RTX 4060爆料 功耗比RTX 3070更高
英伟达将在今年下半年发布 RTX 4090、4080 和 4070 型号,RTX 4060 预计将在明年初的
 三田友梨佳
2022-06-05
-
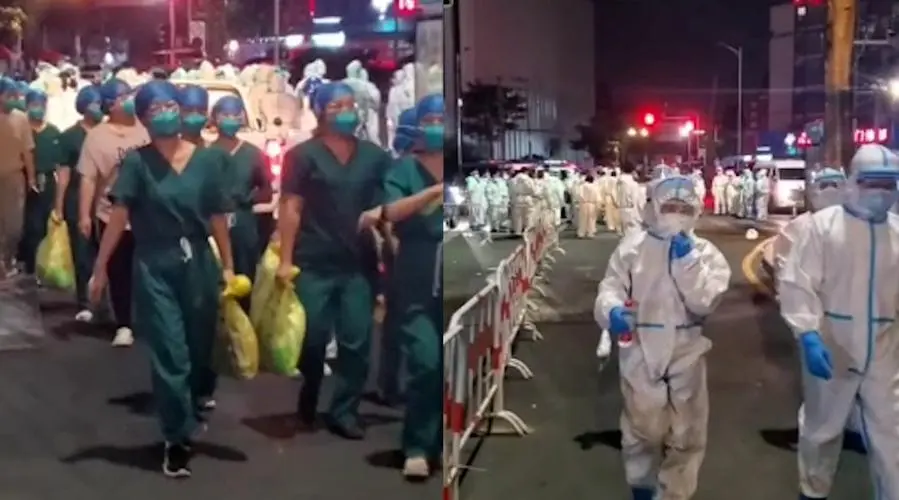
中秋假期上千医护连夜驰援厦门
9月20日,福建厦门。中秋假期,多地上千名医务人员连夜驰援厦门同安,其中大部分是采样人员,大家大喊同安加油。
 王筱璐
2021-09-21
-

苹果修复了Siri误报2020美国总统大选日的Bug
尽管无数选民赶在 11 月 3 日(周二)截止前投票,但早些时候,还是有许多苹果用户吐槽 Siri 无法正确
 娅米
2020-11-04
-
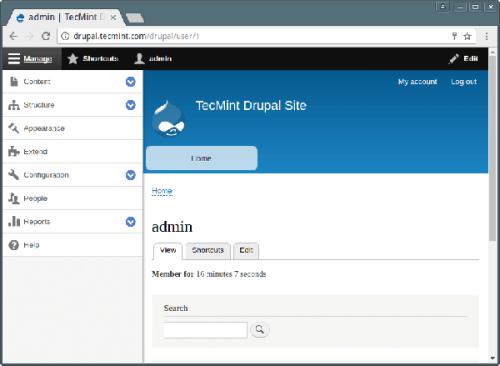
Drupal远程代码执行漏洞CVE-2019-6340
前言Drupal官方之前更新了一个非常关键的安全补丁,修复了因为接受的反序列化数据过滤不够严格,在开启REST的Web服务拓展模块的情况下,可能导致PHP代码执行的严重安全。根据官方公告和自身实践,8
 ksbugs-so
2020-06-25
赞助链接


 微信
 新浪微博


