





 分享文章

新闻分类
-
中国互联网大厂的AI时代船票争夺战已经开始了
最近这段时间,科技圈的节奏变得密集且躁动了起来。先是字节跳动旗下的豆包宣布日活过亿,并且即将跟随火山云一起登
 hong14868
2026-01-21
-

骆驼趾是什么意思?如何防止骆驼趾
骆驼趾是指女性穿紧身裤时私处露出的一道沟,别名叫鲍鱼线、骆驼蹄,意指女性内裤太紧私处看上去就好像是骆驼的脚趾
 希雅sia
2025-10-07
-
不止英伟达 DeepSeek“冲击波”还影响了哪些行业?
美股科技股并不是美股“黑色星期一”中的唯一输家,受益于人工智能繁荣的公用事业和能源公司股也大幅下跌。中国人工
 仙儿嫒
2025-02-02
-

老人出国发朋友圈流量费1.6万!上海回应:多次触发熔断 本人自主恢复
近日,上海68岁的大爷出国旅游,用手机发了条朋友圈结果流量费用1.6万元的消息引起争议。据国内媒体报道,上海
 nagesa魔物喵
2024-08-17
-

司机倒车撞倒商场雕塑被索赔11万
一位送货司机在倒车时不慎撞倒了商场门口的兔子雕塑,造成兔子雕塑损坏。商场管理方称,这座雕塑价值11.2万元,
 不是丸子
2024-05-23
-

abandon不是第一名了
11月15日消息,今日,一则#abandon不是第一名了#的词条在微博引起热议,网友直呼“爷青结”。日前,有
 unicorn_2808
2023-11-15
-

英镑兑换人民币汇率2023年9月22日
今日英镑兑换人民币的汇率为:1英镑=8.98049人民币根据今日汇率,100英镑可兑换898.0490人民币
 唐茜
2023-09-22
-
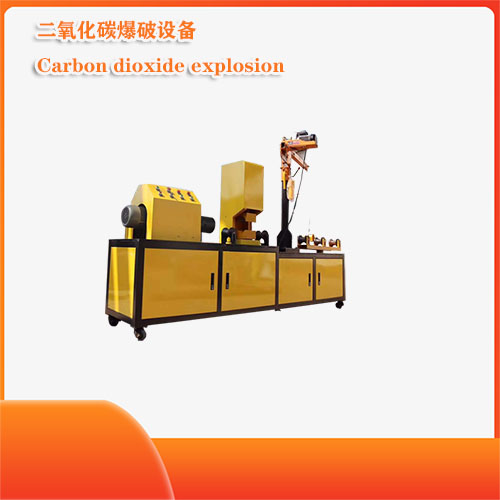
二氧化碳爆破装置
一种非火工激发液态二氧化碳气体爆破装置,包括地一、地二容器、液态二氧化碳和过,132七三三零.8303液态二
 用户hlAp
2023-09-09
-

3少年疑被骗缅甸 家长:通话语气不对
16岁的云南小伙张祥和两个朋友一同在湄公河边失联的消息,伴随着带有照片的寻人启事,在网上引发关注。此前,张祥
 黄显声
2023-08-21
-

他两年亏292亿,基民急了
6月26日,在某财富管理平台上,景顺长城明星基金经理刘彦春,就因发文与基民交流,并让基民“保持耐心”,而遭到
 简纶廷
2023-07-17
-

蔡徐坤惊传一夜情对象怀孕 蔡母逼堕胎跟踪偷拍赔女方50万
内地24岁当红男星蔡徐坤最近忙于举行巡迴演唱会,本月中才访港开Show,没想到事隔不够10日,却爆出桃色纠纷
 陈红辉
2023-06-29
-

老人送孙女上学双双被急流冲走
6月19日早晨,湖南怀化麻阳苗族自治县隆家堡乡一位老人送孙女上学,途经锦江上一座滚水坝时突遇上游来水,爷孙两
 王子建
2023-06-20
-
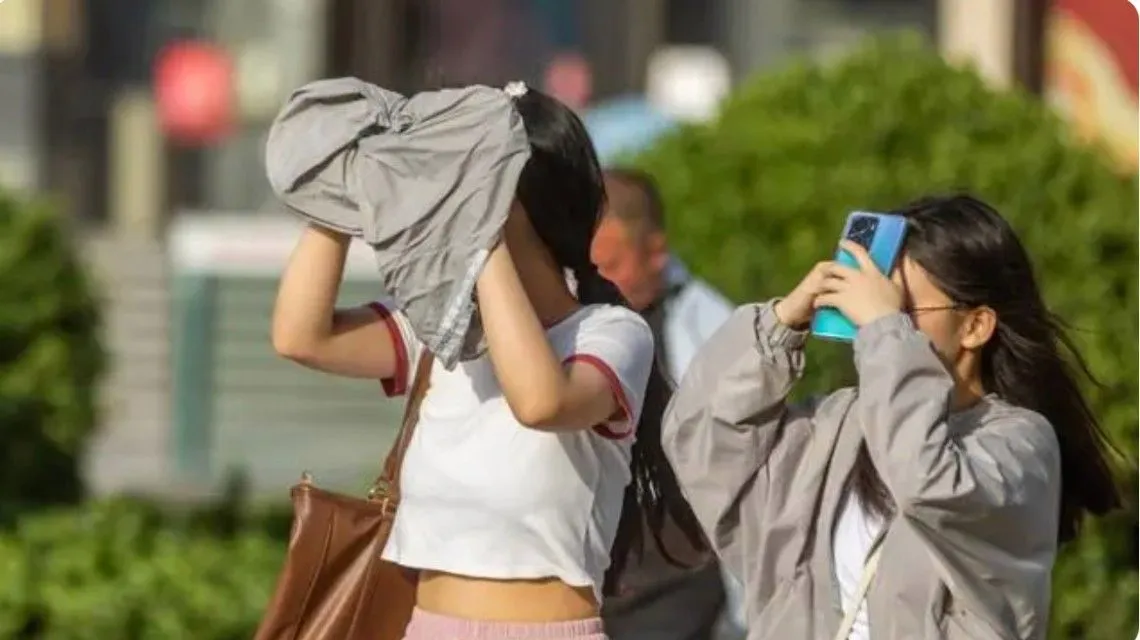
2023年或成为有记录以来最热一年
近日,我国北方多地气温突破40℃,让许多人“热到怀疑人生”。事实上,被“炙烤”的不只我国,而是全球。研究人员
 刘白羽
2023-06-19
-

iPhone14全系跳水最高降1900
今晚8点,淘宝天猫618正式开卖,天猫再度加码苹果惊喜券,iPhone14系列产品最高立省1900元。今年,
別遇
2023-06-01
-

五一假期多地现酒店刺客
“五一”假期即将来临,人员未动,房价先涨。4月21日,华西都市报、封面新闻记者查询了西昌、丽江、大理、西双版
 刘菲菲
2023-04-23
-

经典动画片《飞天小女警》确定将重启制作
据IGN报道,华纳兄弟与卡通电视网合作,将重启深受儿童观众喜爱的动画片《飞天小女警》。重启的《飞天小女警》由
 场腔美胚
2022-07-19
-

匿名社交应用NGL下载量破1500万 用户抱怨受到机器人欺诈
应用情报公司 Sensor Tower 最新发布的数据显示:一款名叫 NGL 的匿名社交 App,在全球范围
 小三也会累的
2022-07-12
-
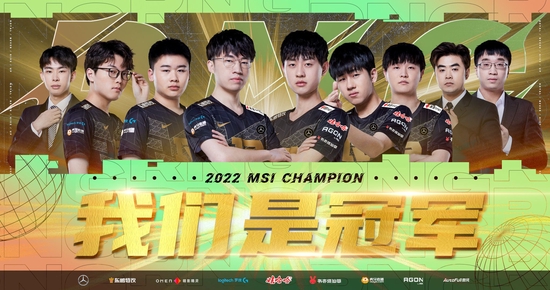
英雄联盟赛事RNG夺冠,股东虎牙赚了流量还没赚钱
5月29日,2022英雄联盟季中冠军赛(即MSI)中国赛区代表队RNG战胜韩国T1队夺冠,这是RNG队史上的
 夏木理绪
2022-05-30
-

北京市福利机构名录
机 构 名 称 性质 法人代表或负责人 通 讯 地 址 电话传真 床位数国办 民营 联营北京市儿童福利院王雪
 ksbugs
2021-01-02
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


