





 分享文章

新闻分类
-

AI短剧爆火成本仅真人剧十分之一 每36秒可生成一部
近日“看完AI短剧只想说真人短剧完了”相关话题登上微博热搜,AI短剧的强势崛起,正在深刻改写微短剧行业的发展
 芋泥锅包肉
2026-10-09
-

男子以为感冒硬撑3天后被送进ICU
本文转自【陕视新闻】;发热、咳嗽、咽痛......你以为是小感冒?有一种传染病早期症状与普通感冒类似一旦错过
 imkowan
2025-03-31
-

吴艳妮:再见了巴黎 我已奔赴洛杉矶
舍不得啊,怎么能舍得呢,四年限定款的比赛,梦一样的征程。再见了,巴黎,我已奔赴洛杉矶。
 唐雨菲
2024-08-09
-
浙江结束地质灾害Ⅳ级应急响应 明日起全省以晴热高温为主
根据气象预报,浙江省持续性大范围暴雨已结束,7月3日起全省以晴热高温为主,地质灾害气象风险趋于平稳。根据《浙
 高冷的呆呆鱼
2024-07-02
-
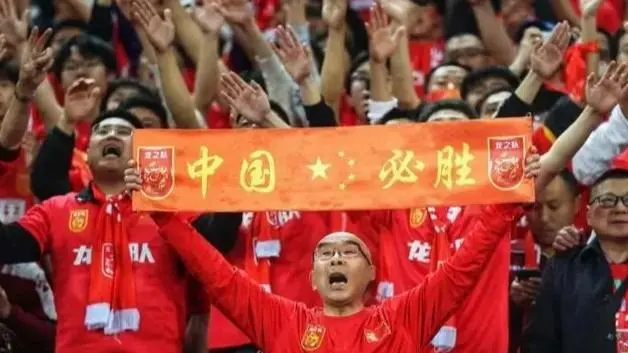
又到帮国足算分的时候了
#国足又到算分时刻#又到了给国足算分的时刻,再分析一下出线形势,国足本场必须主场击败泰国,才能确保出线进入下
 樱晚GIGI哟
2024-06-06
-
00后小伙被骗缅甸每天工作17小时
近日,湖北鹤峰。警方成功解救一名被骗至缅甸金三角地带的00后青年小凯。2023年10月,小凯接到朋友阿西的电
 妹妹别哭
2024-03-07
-

莫迪AI合成跳舞视频疯传
近日一段“印度总理莫迪跳传统舞蹈”的视频在网上疯传,视频中,“莫迪”和其他舞者围成一个小圈欢快地旋转着。然而
 FortuneCuttie
2023-11-20
-

女子相亲后称怀孕 租男童与男友相认
近日,上海市闵行区人民检察院的一起案件,引发网友关注。李先生注册成为了某婚恋网站的会员,认识了女子赵某,赵某
 柯俊
2023-08-04
-

水果店内多人持械斗殴 警方通报
6月12日,岳塘公安发布通报,6月9日20时43分,警方接市局指挥中心转来群众报警称:在岳塘区湘钢三校工商银
 王倩一
2023-06-13
-

塞尔达传说:王国之泪尚未发售 已有手游开始抄袭
手机RPG《Kung Fu Saga(功夫传奇)》最近放出了一则游戏宣传广告,有许多网友指出,这款广告展现出
 好久不见世
2023-05-07
-

宝马MINI展台改发钥匙扣 多人排队
日前,上海车展期间,宝马MINI品牌却被网友曝出区别对待国人”,引起网友关注热议。网友上传视频显示,在宝马M
 你是我的初梦
2023-04-21
-

“回锅沙”要来了
日前一场大范围的沙尘天气正在影响我国多地空气质量已达到严重污染水平今天早上6点中央气象台继续发布沙尘暴蓝色预
 夜雨☆梦
2023-04-12
-
汤乐瑶获封“最强Body”火辣度完全不输大姐
好莱坞女星达科塔芬妮(Dakota Fanning)与妹妹艾儿芬妮(Elle Fanning)同为演员,而且
 萧润邦
2023-02-28
-

《武林有侠气》白岳第几集白发?
《武林有侠气》白岳第17集白发。叶兮来到山里找草药,仔细一看发现地图上画的是月亮河。叶兮这才意识到白岳打算抛
 梁效
2023-02-28
-

日元对人民币汇率2022年7月18日
今日日元兑换人民币的汇率为:1日元=0.04874人民币根据今日汇率,1日元可兑换0.0487人民币,数据仅
 嗜宠而娇
2022-07-18
-

安卓阵营最强小屏旗舰 小米12S曝光:骁龙8+加持
6月22日消息,据GSM Arena报道,今年下半年小米除了发布影像旗舰小米12 Ultra之外,还有一款小
 霉可可
2022-06-22
-

套餐越贵越易被骚扰?号码使用越长骚扰电话越多?调查揭秘啦
调查目的:近年来,骚扰电话在不断升级。从人工打电话骚扰,到如今真假莫辨的AI“智能骚扰”,套路越来越多,使不
 樱狸子
2021-10-14
-

丰巢于南昌成立新公司 经营范围含供应链管理服务等
企查查APP显示,8月23日,南昌达巢网络技术有限公司成立,法定代表人为阳艳容,注册资本5万元人民币,经营
 看看屋影视
2021-08-25
-

黑客勒索曼联:不给钱不让进系统 英国政府帮忙也没辙
据英国媒体报道,曼联俱乐部上周遭到了黑客攻击,黑客控制了俱乐部的计算机系统,导致工作人员无法接入网络。英国国
 娅米
2020-11-27
-
ProFTPD mod_copy远程执行代码漏洞警报
最近,ProFTPd正式修复了一个任意文件复制漏洞(CVE-2019-12815)。 该漏洞源于mod_copy模块中的自定义SITE CPFR和SITE CPTO操作。 通过向ProFTPd发出这两
 kstest
2019-07-24
赞助链接





 微信
 新浪微博


