





 分享文章

新闻分类
-

保时捷女销冠回应“男子传播不雅视频被行拘”:不止追究这一人责任
近期,曾因一年卖出170辆保时捷而走红的青岛保时捷销冠牟女士发文称,发现由AI恶意合成的虚假视频和不良视频,
 寂寞撒谎
2025-10-12
-

谷歌宣布Gmail弃用传统的短信验证码 后续需使用谷歌应用扫码认证
基于短信的验证码长期以来都存在严重的安全缺陷,典型的恶意利用方式就包括 SIM 换卡劫持或者伪基站劫持,这些
 yuahentai
2025-03-22
-

女厕排队之困,何解?
11月10日,周日,深圳莲花山公园举办勒杜鹃赏花周、音乐节等活动,人流量激增,公园里的女厕排起长龙,不少孩子
 晚晚酱
2024-11-25
-

江西一水厂设置用水“最低消费”
纵览新闻见习记者 高鹏飞 记者尹鸣近日,有网友在“问政江西”网络问政平台反映,江西抚州市临川区罗针镇居民即使
 tutu521125
2024-07-10
-
CVE-2024-30088:Windows内核权限提升漏洞解析
在最近的Windows安全补丁中,CVE-2024-30088是一个引起广泛关注的安全漏洞。这个漏洞存在于W
 拇指兔
2024-07-02
-

浙大女生23年前写的励志标语火了
一篇帖子,昨天在浙大cc98论坛上,引起了广泛热议。发帖网友名叫“城市找猪”,是浙大学生。她分享了自己搬入新
 jixxielee
2024-04-09
-

奔驰放弃全电动车计划
近日,在年度股东大会上,梅赛德斯-奔驰的首席执行官康林松向与会者及全球关注者透露了一项重大战略调整。奔驰公司
 玥可岚
2024-03-01
-

武警官兵抵达甘肃地震救援现场
甘肃临夏积石山地震发生后,武警甘肃总队临夏支队迅速出动兵力赶赴临夏州积石山县刘集乡陶家村、阳屲村、团结村、李
 钱琨
2023-12-19
-

许子萱牛津开学扭腰庆祝,曾被指神隐拒履行港姐责任
2022年香港小姐亚军许子萱(Cecca)自参选以来闹出不少是非,曾被指与张光怡当众嗌交,决赛当晚获颁亚军时
 斯鑫良
2023-09-22
-
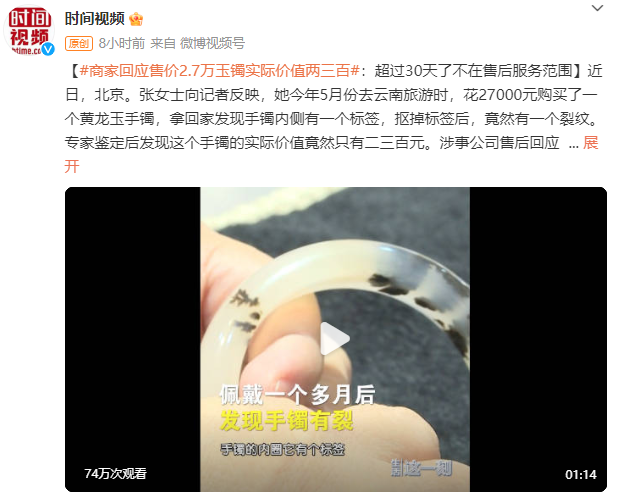
商家回应价值两三百玉镯售2.7万
近日,北京。张女士向记者反映,她今年5月份去云南旅游时,花27000元购买了一个黄龙玉手镯,拿回家发现手镯内
苏昔.
2023-08-19
-

ChatDOC 一款基于ChatGPT的文件阅读助手
ChatDOC是一款基于ChatGPT的文件阅读助手,可以快速地从文档中提取、定位和总结信息。只需要上传你
 风继续吹
2023-05-31
-

儿媳除夕夜用棍打83岁母亲
据传这位打人的儿媳是老人儿子的第3任老婆,比她老公小十几岁,她想赶老人去外面去,让她自己一个人住,男人听之任
 好久不见世
2023-01-25
-

成都新增6例确诊
据川观新闻消息,2月21日下午,成都市疫情防控工作新闻发布会召开,对外发布本起疫情最新情况。发布会上,成都市
 青山知可子
2022-02-21
-

广电总局:坚决破除天价片酬等顽疾
11月16日,国家广电总局召开“我们的新时代”主题电视剧重点项目推进会。中宣部副部长,国家广电总局党组书记、
 暴力小野兽
2021-11-18
-

小潘潘抖音翻唱黄梅戏被骂惨原因曝光
越来越多的人通过拍摄短视频,一夜爆红的数不胜数,歌曲翻唱、拍段子玩梗等方式众多,而最近大火的网红小潘潘关注度
 ccico
2021-09-21
-

这就是街舞张艺兴即兴krump
9月11日,在今晚播出的《这就是街舞4》中张艺兴和森宽大即兴合作了一场krump表演秀后,表示“虽然krum
 月中薄雾漫漫白
2021-09-12
-

预装鸿蒙OS 华为MatePad Pro 2确定6月2日登场
不久前,有消息指出,华为旗舰平板电脑MatePad Pro 2暂定于6月2日发布。今日,据博主@菊厂影业Fa
 阎乐
2021-05-11
-

APP不得因用户不提供个人信息拒绝服务
DoNews 4月29日消息(程梦玲)据人民日报消息,国家网信办等四部门印发的《常见类型移动互联网应用程序必
 蒋道平
2021-04-29
-

向佐前女友为什么向太最爱郭碧婷详情曝光
提到向佐郭碧婷,难免让人感慨两人的感情之路。向太对郭碧婷也是相当满意,生下孙女之后更是送出豪宅。在郭碧婷之前
 Yan
2020-11-23
-

Drupal访问绕过漏洞警报
最近,Drupal正式发布了一个安全公告来修复访问绕过漏洞(CVE-2019-6342)。 在Drupal 8.7.4中,当启用实验工作空间模块时,将为攻击者创建访问绕过的条件。 Drupal官方认为
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


