





 分享文章

新闻分类
-

迪丽热巴成为阿道夫品牌全球代言人
10 月 10 日,阿道夫正式官宣演员迪丽热巴出任品牌全球代言人(头发洗护类),并同步推广品牌新品阿道夫天然
 萌崽儿
2026-10-16
-

《无主之地4》外媒试玩:枪械掉落更“克制”
外媒PushSquare发布了《无主之地4》的试玩体验,《无主之地4》已经在一场长达三小时的线下试玩活动中首
 油架村纯
2025-06-20
-

朱雀玄武敕令成功更名为周景明
连日来,湖南郴州“00后”小伙“朱雀玄武敕令”改名一事受到广泛关注。6月13日上午,小朱告诉记者,他已拿到更
 dearcindy
2025-06-19
-

MaxKB 一款特别好用的 AI 知识库问答系统
如果你一直在寻找一种简单易用的方式来为自己的网站或业务系统增加 AI 助手,那么 MaxKB 是一个绝佳的选
 管明美
2025-04-16
-
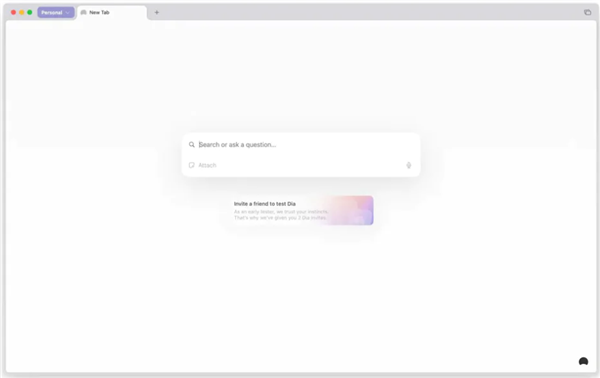
最牛的AI应用开发者 都在做AI浏览器
The Browser Company是一家明星且特别的公司。它创办于2019年,base在纽约,累计融资1
Mayu_official
2025-04-04
-

春节档大年初一票房破15亿!《哪吒2》领跑
据灯塔专业版,截至1月29日15时58分,2025年春节(大年初一当日)票房破15亿,已超过去年初一最终票房
 阿姨大人是总攻
2025-01-29
-

潘展乐说想一个人出去都不行了
潘展乐又上热搜了。北京时间8月12日,刚刚在巴黎奥运会上打破世界纪录的潘展乐,突然解散了唯一的粉丝群。随后,
 Wook9635
2024-08-13
-
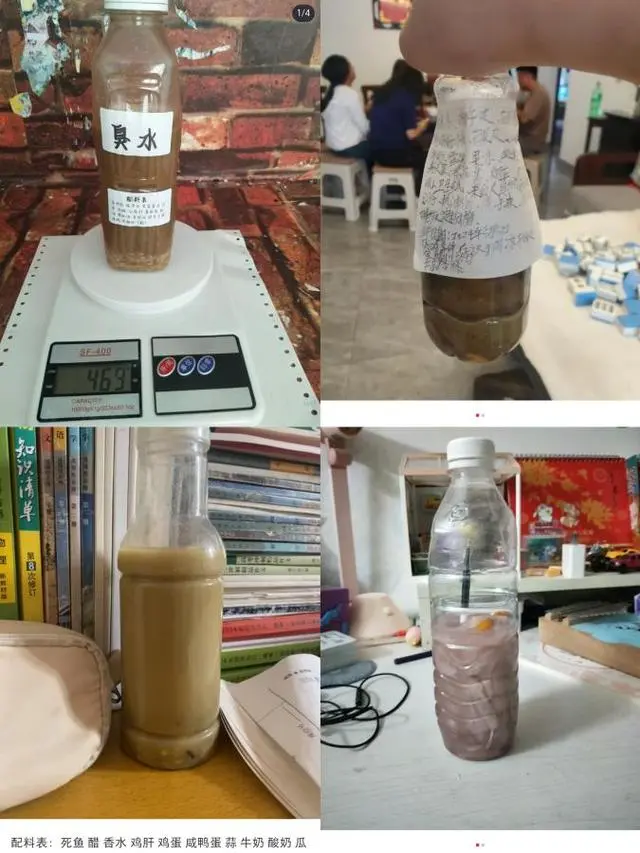
别养臭水了,可能会得肺炎
中新网6月5日电(记者 张尼)口水、蟑螂、臭豆腐汁、淀粉、腿毛……各种令人作呕的原料混合制成液体,放在教室中
 语雀网页版
2024-06-06
-

百度副总裁璩静深夜道歉:发短视频未征求公司意见 接受批评
近日,百度公关副总裁璩静发布的“员工闹分手提离职我秒批”“为什么要考虑员工的家庭”“举报信洒满工位”等视频内
 小茶茶
2024-05-09
-

上海现小米汽车交付中心
国内媒体披露,最近有不少网友透露,经过上海小米汽车交付中心时,看到已经有车辆展示。有一位网友在经过上海松江区
 周卿卿
2024-01-23
-

女子出车祸鲨鱼夹插入后脑勺
鲨鱼夹深受不同年龄段女性的喜爱,然而这个方便、便宜、漂亮的饰品,却藏着意想不到的安全隐患。12月16日,
 顾嘉烨
2023-12-19
-

替同学挡8刀的女孩成了人民警察
“我是军人的孩子,我只知道我不冲上去,她可能会死。” 2019年3月,女大学生崔译文因替同学挡下歹徒8刀而
 王大虎
2023-11-06
-

研究:广东超5成90后希望有2个孩子
日前由广东省人口发展研究院最新开展的一项群众生育情况调研结果显示广东群众生育二孩的意愿略有上升超五成“90后
 林建名
2023-10-23
-

空间站离地球有多少公里
中国空间站离地球有400公里。中国空间站空间站轨道高度为400~450公里,倾角42~43度,设计寿命为10
 今晚无月亮
2023-01-05
-

王媛可个人简历及资料
《延禧攻略》热播后,此中腹黑的纯妃,可是一点也让人恨不起来。饰演者王媛可,现实生活中其实已经是两个孩子的34
 蒲公英没有秋天
2022-12-11
-

小米电视推出EA70自检应用 可自行检测是否有屏幕开胶风险
6 月 5 日消息,小米近日就“电视屏幕自动脱落”一事回应称,已确认由于小米电视 EA70 生产原因,极少数
 羽蒙
2022-06-05
-

油价“破9”前夜:“加满”声不断
“95加满,别凑整!”还未等车辆完全停稳,刘飞(化名)便探着头向加油员喊道,语气略显急促。此时的北京已临近午
 钱琳琳
2022-03-17
-

15个漏洞详情,FireEye被盗网络武器库分析
12月8日,美国顶级安全公司FireEye(中文名:火眼)发布一则通告称:其内部网络被某个“拥有一流网络攻击
 娅米
2020-12-09
-

WannaRen勒索病毒作者主动提供解密密钥
4月9日,“WannaRen”勒索病毒作者通过多方主动联系到火绒,并提供了相关解密密钥。经火绒工程师分析后,验证密钥有效,稍后我们也会发布针对该病毒的解密工具,欢迎关注火绒各官方平台随时获悉通知。被
 amiao
2020-04-09
-
Apache JSPWiki跨站脚本执行漏洞
发布日期:2019-07-15更新日期:2019-07-15受影响系统:Apache JSPWiki 2.5.139-BetaApache JSPWiki 2.5.139 BetaApache JSP
 kstest
2019-07-24
赞助链接


 微信
 新浪微博


